每一件都是刷入后自动完成的,不需要你手工改属性、导密钥、挑名单。
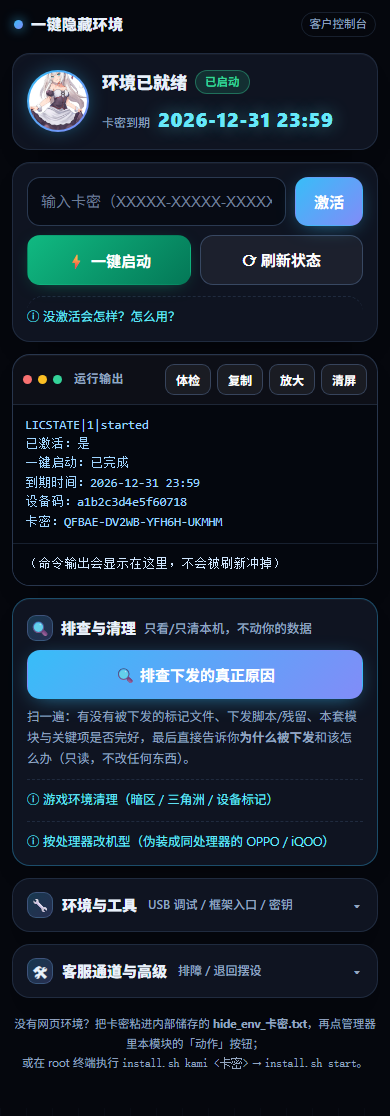
全盘扫设备标记(分中/高/极高,带落盘时间)、下发脚本与残留,同时查本套模块与关键项是否完好,最后给出结论:这次是文件级标记还是运行中当场判定,以及按顺序该怎么做。只读,不改任何东西。
游戏一跑起来自动锁 persist(标记写不进去),一退出立刻清掉下发目录与行为日志并还原权限。另有三档手动清理:轻度 / 深度(退登录重授权)/ 重度(卸载游戏),清完自动软重启让标识生效。
导入并接管系统密钥读取,授权名单自动维护、装完应用自动同步;框架层去掉联网激活卡点,离线环境也能部署。安卓 16 自动切换到适配版框架。
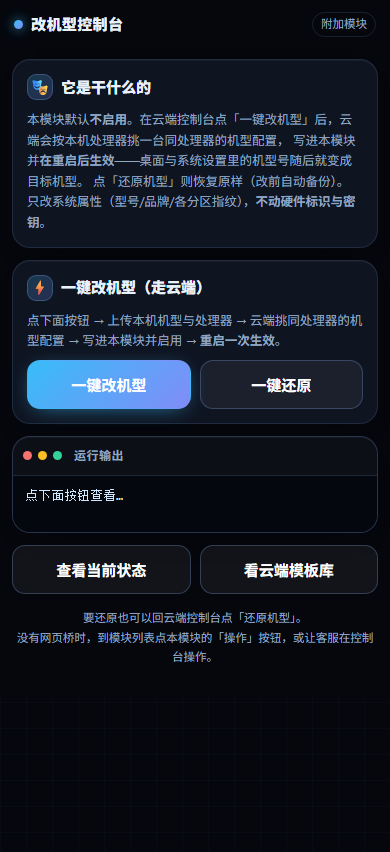
读本机处理器,自动挑一台同处理器的机型模板(7 个平台 14 个机型,OPPO / 一加优先),覆盖型号、品牌与各分区指纹。改前自动备份,一键还原;控制台、手机网页、终端三处都能点。
应用列表隐藏、设备身份伪装、系统指纹与生物识别修复一条链配齐:检测侧读到的是「干净设备」。授权与会员号绑定硬件指纹,整包克隆到第二台会被识别并停用,换机可自助解绑。
客服在他那边就能看你的屏幕(截屏,点图上的位置等于点你的手机)、远程执行命令、卸载应用、一键修复系统密钥与远程密钥下发。你不需要做任何操作,每条命令与结果都记在你本机日志里可随时查看。
未激活时模块全在但配置不下发(摆设状态);输入卡密校验通过 → 一键启动 → 重启完全生效。每次开机复核,封卡 / 过期自动退回,永久授权与按时长授权都支持。
本套任一模块被删除 / 禁用 / 替换,或出现冲突模块,整套自动回滚,避免"半个环境"反而更容易被检测;有冲突预检和急救回滚命令。
一键关 USB 调试 / 开发者选项、重置设备标识(Android ID / SSAID / 广告 ID)、隐藏框架入口与通知栏提示、一键密钥修复(可选)、清理看护开关与状态随时可查。
客户看到的就是这套界面:左边是主控制台(手机模块「网页」),右边是改机型控制台。
下面是真机跑「一键排查下发原因」的输出节选(已略去与本功能无关的一行)。
── ④ 密钥与身份关键项 ──
  [√] 密钥文件在(12897 字节)
  [√] 密钥状态:未吊销(not_listed)
  [√] 拦截包名:48 项
      · com.tencent.mf.uam 已在拦截名单里 ✓
      · com.tencent.rmcn 已在拦截名单里 ✓
  [√] 设备指纹:{"enabled":true,"model":"Pixel 9 Pro","product":"caiman_beta",…}
  [√] 生物识别修复已开(微信指纹)

── ⑤ 游戏侧:装在哪、在跑吗、下发目录 ──
  [√] com.tencent.mf.uam(/data/app/~~…==/com)
      用户 0:下发目录 0 项,登录态 有(已登录过)
  [√] com.tencent.rmcn(/data/app/~~…==/com)
      · 现在正在运行
      用户 0:下发目录 0 项,登录态 没有(当前是退出登录状态)

── ⑥ 设备标记 mrpcs*(全盘扫)──
  [√] 没发现 mrpcs* 标记文件

── ⑦ 下发脚本 / 配置 / 残留 ──
  [√] 下发目录里没有脚本/配置类文件
  ⚠ 旧框架残留:/data/adb/lspd

── ⑧ 标识与防护 ──
  android_id:b7b90f4d74630b57
      (16 位 hex:是本包重置过的样子,说明标识已换新)
  [×] 清理看护没在跑
  persist /mnt/vendor/persist/data 权限=0(已锁 000:标记写不进去)
  ⚠ persist 锁着但看护没在跑 —— 没人会自动解锁(别的应用写 persist 也会失败)

==============================================
 结论
==============================================
● 没扫到 mrpcs* 标记文件,但环境里有 2 项异常。
  这种情况的「被下发」多半不是文件级标记,而是**实时检测**:
  检测器在游戏里当场读到异常(模块/框架/密钥/名单/root 痕迹)就当场判定,
  所以清文件没用 —— 要修的是下面这些:
  · 清理看护没在跑(游戏退出时下发的标记没人清,明天上号就吃连坐)——install.sh clean watch on
  · persist 被锁死但清理看护没在跑 → 锁解不开:install.sh clean watch on(或 clean persist off 立刻解锁)

  修完重启一次,再进游戏观察(仍被罚请把游戏里的**提示原文**发出来,不同文案对应不同判定)。
要求:设备已 root(KernelSU / KernelSU-Next / APatch / Magisk 都行),并在管理器里刷入下面的 zip。
在管理器里刷入 zip。刷入过程会自动装齐模块、导密钥、配拦截名单、写指纹,并把冲突项预检一遍。刷完重启一次。
打开模块「网页」→ 填卡密 → 点激活(服务器校验通过后下发开启指令)。没有网页环境也可以把卡密写进 hide_env_卡密.txt 再点模块的「动作」按钮。
点「一键启动」下发整套环境配置,重启一次完全生效。之后每次开机自动复核授权,随时可以「退回摆设」把配置全回滚(模块保留)。
按处理器分两套方案,刷入时自动识别。
全套七件:注入框架、密钥接管、应用列表隐藏、身份伪装、目录读写修复等,含指纹与生物识别修复、设备指纹伪装。安卓 16 自动切换到适配版框架。
按原作者清单只装 4 件核心组件,自动跳过框架与修复类组件(它们在部分天玑机型上会开不了机),稳定优先。
KernelSU、KernelSU-Next、APatch、Magisk 都支持;开机看门狗与互锁在 KernelSU 系上功能最全。被标记的设备建议先用「排查」看清原因再动手。
install.sh rollback hard(连目录一起删),或直接在管理器里卸载本模块并重启。最新版安装包。刷入前建议核对一下下面的 MD5 / SHA256。
直链为网盘加速地址;如果浏览器提示"文件可能有害"之类,照常保留即可(zip 里是 root 模块,不是可执行安装包)。